אתר וורדפרס נפרץ הוא הסיפור שאני שומע הכי הרבה השנה, וכמעט תמיד הוא מתחיל באותה נקודה. לפני כמה ימים הגיעה הודעה לאחת מקבוצות הוואטסאפ של בוני האתרים: "תחזוקה של אתרי אלמנטור הפכה לסיוט מהלך". ומתחתיה הסבר קצר ומדויק. כמות הפרצות שמתגלות בתוספים ובמערכות קפצה בשנה האחרונה בצורה דרמטית, בגלל כלי AI שסורקים קוד ומוצאים חורים בקצב שבני אדם לא מסוגלים להתחרות בו. חברות כמו Automattic ואלמנטור משלמות היום מאות אלפי דולרים בשנה לחוקרי אבטחה בתוכניות Bounty, גוגל ופייסבוק משלמות מיליונים. ואז שורת הסיום: כל עוד אתם מעדכנים על בסיס קבוע, אין סיבה לדאגה.
אני מסכים עם כל מילה, ובכל זאת כמעט כל שבוע מגיע אליי אתר וורדפרס נפרץ. אבל אני רוצה לקחת את זה צעד אחד קדימה, כי מניסיון של שנים עם עשרות אתרי וורדפרס, הבעיה האמיתית היא לא העדכונים עצמם. הבעיה היא שברוב העסקים הקטנים והבינוניים בישראל אין אף אחד שאחראי על האתר. האתר נבנה, שולם, עלה לאוויר, וכולם המשיכו הלאה. במאמר הזה אני רוצה להסביר למה אתר וורדפרס נפרץ כמעט תמיד בגלל הזנחה ולא בגלל מזל רע, כמה זה עולה בפועל, ובעיקר: מה עושים כדי שזה לא יקרה לכם.
// השורה התחתונה
אתר שאף אחד לא אחראי עליו הוא אתר שמחכה להיפרץ. השאלה היא רק מתי.
לא צריך להיות יעד. רובוטים סורקים את כל האינטרנט ומחפשים גרסה ישנה של תוסף מוכר. אם היא אצלכם, הגעתם לרשימה.
מה השתנה ב-2026: למה אתר וורדפרס נפרץ היום מהר יותר מאי פעם
במשך שנים, מציאת פרצה בתוסף וורדפרס הייתה עבודה ידנית של חוקר אבטחה. זה לקח זמן, ולכן התגלו יחסית מעט פרצות, ולכל פרצה לקח גם זמן עד שמישהו ניצל אותה בשטח. היום התמונה אחרת לגמרי. כלי AI קוראים את הקוד של תוסף שלם תוך דקות, מזהים דפוסים מסוכנים (קלט שלא עובר סינון, בדיקת הרשאות חסרה, Nonce שלא נבדק) ומדווחים עליהם. התוצאה היא שבדוחות השנתיים של Patchstack ושל Wordfence מספר הפרצות החדשות שמתגלות באקוסיסטם של וורדפרס עולה משנה לשנה, ורובן המכריע נמצא בתוספים ובתבניות, לא בליבת וורדפרס עצמה.
מצד אחד, זה חדשות טובות. כל פרצה שמתגלה ומתוקנת היא חור אחד פחות. חברות כמו אלמנטור, Automattic (וורדפרס, ווקומרס, Jetpack) ו-Yoast מריצות תוכניות Bounty ומשלמות סכומים רציניים לכל מי שמוצא חור בקוד שלהן. זה בדיוק מה שאתם רוצים מחברה שאתם סומכים עליה.
מצד שני, לכל תיקון יש צד אפל. ברגע שחברה משחררת גרסה חדשה שסוגרת פרצה, הפרצה הופכת לציבורית. מפורסם מספר CVE, מתפרסם הסבר, ולפעמים גם קוד לדוגמה. ומי שקורא את ההסבר הזה הוא לא רק חוקרי אבטחה. גם הצד השני משתמש באותם כלי AI, והוא יודע לכתוב סקריפט שסורק מיליוני אתרים ומחפש בדיוק את הגרסה הפגיעה. פעם זה לקח שבועות. היום החלון בין פרסום התיקון לבין ניצול אוטומטי בשטח נמדד בימים, ולפעמים בשעות.
אתר וורדפרס נפרץ: כמה זה באמת עולה
כשמדברים על אבטחה, רוב בעלי העסקים מדמיינים משהו דרמטי: האתר נעלם, מסך שחור, דרישת כופר. במציאות, אתר וורדפרס נפרץ של עסק קטן נראה הרבה יותר שקט, ובגלל זה גם הרבה יותר יקרה. הנה מה שאני רואה בפועל כשמגיע אליי אתר אחרי פריצה:
- דפי ספאם נסתרים. האתר ממשיך לעבוד כרגיל, אבל מתחת לפני השטח נוצרו אלפי דפים שמוכרים תרופות, הימורים או נעליים מזויפות. גוגל מאנדקסת אותם תחת הדומיין שלכם, ותוך שבועות הדירוג שבניתם במשך שנים מתרסק.
- הפניה לאתרים זדוניים. גולש נכנס מגוגל, ואחרי שנייה מועבר לאתר אחר. אתם לא רואים את זה כי הקוד מזהה בעלי אתרים ומדלג עליהם. הלקוחות רואים.
- אזהרה אדומה בגוגל ובדפדפן. "האתר הזה עלול להזיק למחשב שלך". מהרגע הזה אין יותר פניות מהאתר, ויש גם פגיעה במותג שקשה למדוד.
- המיילים שלכם נכנסים לספאם. השרת מתחיל לשלוח אלפי הודעות ספאם, הכתובת שלו נכנסת לרשימות שחורות, וגם המיילים הרגילים של העסק מפסיקים להגיע ללקוחות.
- דליפת פרטי לקוחות. בחנות ווקומרס או באתר עם טפסים, הפורץ מקבל גישה לשמות, טלפונים, כתובות והיסטוריית הזמנות. בישראל זה כבר עניין של חוק הגנת הפרטיות, לא רק של מוניטין.
- עלות הניקוי. ניקוי אתר פרוץ בצורה יסודית, כולל שחזור, בדיקת כל הקבצים, החלפת כל הסיסמאות והמפתחות, הסרת האזהרות בגוגל ובקשת בדיקה מחדש, לוקח שעות עבודה מרוכזות. כמעט תמיד הסכום הזה גדול יותר ממה שהייתה עולה תחזוקה שוטפת במשך שנים.
ויש עוד עלות אחת, שקשה לשים עליה מספר: הזמן שבו לא ידעתם. אתר שנפרץ לפני חצי שנה ואף אחד לא הסתכל עליו, ספג חצי שנה של נזק ל-SEO, למוניטין ולאמון הלקוחות. בדיוק בגלל זה המאמר הזה לא עוסק רק בעדכונים, אלא במשהו בסיסי יותר.
הבעיה האמיתית: אין אף אחד שאחראי על האתר
תעשו תרגיל קטן. שאלו את עצמכם: מי האדם שאחראי על האתר של העסק שלי היום? לא מי בנה אותו. לא מי מריץ קמפיינים. מי מתעורר בבוקר ואחד מהדברים שהוא בודק זה שהאתר תקין, מעודכן ומגובה.
ברוב העסקים שאני פוגש התשובה היא שתיקה, ואחריה "אה, מי שבנה את האתר, לא?". וזאת בדיוק הבעיה. מי שבנה את האתר סיים את הפרויקט, קיבל תשלום ועבר ללקוח הבא. חברת האחסון אחראית על השרת, לא על התוספים שלכם. איש השיווק מתעסק במודעות ובדפי נחיתה. העובד שמעדכן תוכן יודע להעלות פוסט, לא לבדוק למה PHP בגרסה 7.4. כל אחד אחראי על חתיכה, ואף אחד לא אחראי על השלם.
כך נוצר אתר "יתום": אתר שעובד, מביא לידים, מוכר מוצרים, ואף אחד לא נגע בלוח הבקרה שלו מאז שעלה לאוויר. אתר וורדפרס נפרץ הוא כמעט תמיד אתר יתום. אתרים יתומים הם בדיוק מה שהרובוטים מחפשים, כי הם צפויים: תוספים ישנים, תבנית שלא עודכנה, גיבוי שמעולם לא נבדק, ומשתמש אדמין בשם admin עם סיסמה מ-2021.
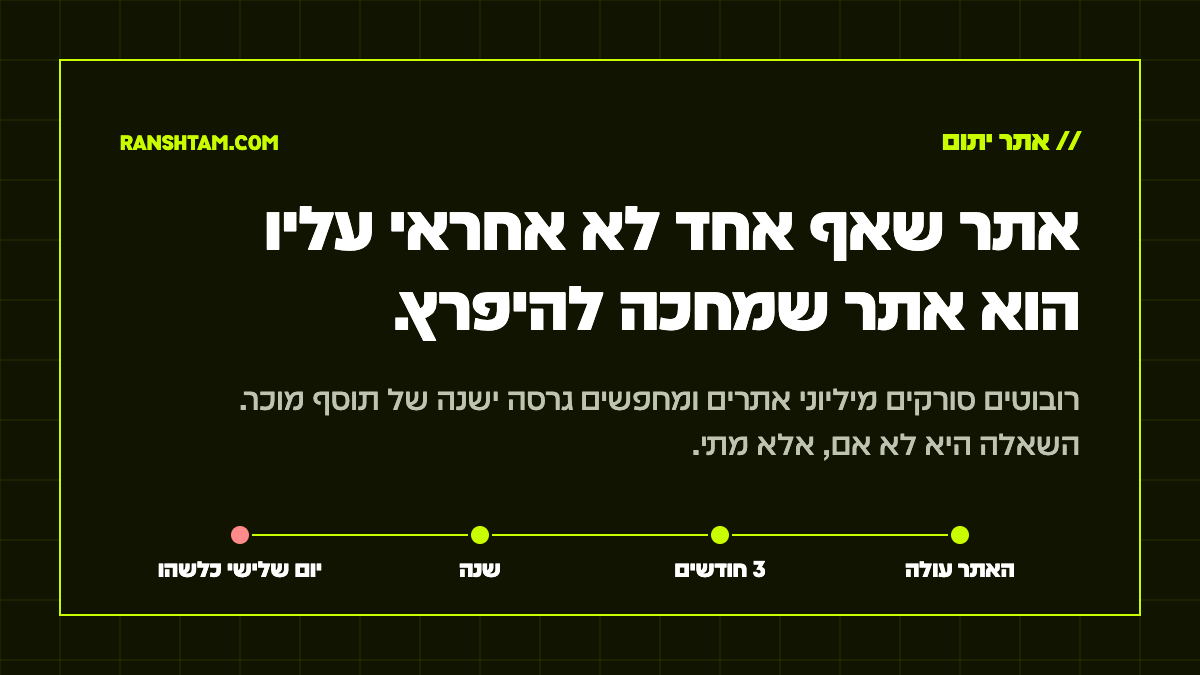
האתר עולה
הכל מעודכן, הכל מאובטח, כולם מרוצים. זה היום הכי בטוח בחיי האתר.
שלושה חודשים
עשרה תוספים מחכים לעדכון. אף אחד לא נכנס ללוח הבקרה. עדיין כלום לא קרה.
שנה
פרצה ציבורית באחד התוספים. הרובוטים סורקים. האתר נמצא ברשימה.
יום שלישי כלשהו
לקוח מתקשר ושואל למה האתר מפנה אותו לאתר הימורים. עכשיו מחפשים מי אחראי.
ההחלטה הכי חשובה: אדם אחד, אתר אחד, בכל רגע נתון
הפתרון הוא לא טכנולוגי. הוא ארגוני. צריך להחליט מי האדם שאחראי על האתר, ולוודא שהאחריות הזאת לא נעלמת כשמישהו עוזב, יוצא לחופשה או עובר לתפקיד אחר. זה יכול להיות אתם, עובד בעסק, או ספק חיצוני כמוני. לא משנה מי, כל עוד זה ברור לכולם ויש שם אחד ליד השאלה "מי אחראי על האתר?".
להיות אחראי על אתר וורדפרס לא אומר להיות מתכנת. זה אומר שיש מישהו שבעלות על הרשימה הבאה, ושהרשימה הזאת מתבצעת בפועל:
- עדכונים על בסיס קבוע. ליבת וורדפרס, תבנית, תוספים, ותוספי Pro עם רישיון. לא "כשנזכרים", אלא במועד קבוע. הרחבתי על איך לעשות את זה בלי לשבור כלום במדריך לעדכון תוספים בוורדפרס.
- גיבוי שנבדק. לא רק "יש גיבוי", אלא מישהו שניסה פעם אחת לשחזר ממנו ויודע כמה זמן זה לוקח. גיבוי שאף פעם לא שוחזר הוא תקווה, לא גיבוי.
- ניטור זמינות. אתם צריכים לדעת שהאתר נפל לפני שלקוח מספר לכם. מערכת ניטור חינמית שולחת הודעה תוך דקה.
- רישיונות בתוקף. אלמנטור פרו, WP Rocket, תוספי ווקומרס בתשלום. רישיון שפג מפסיק לקבל עדכוני אבטחה, גם אם האתר ממשיך לעבוד כרגיל.
- משתמשים והרשאות. מי יש לו גישת אדמין? העובד שעזב לפני שנה עדיין שם? יש אימות דו שלבי? זאת בדיקה של חמש דקות פעם בחודש.
- השרת עצמו. גרסת PHP נתמכת, תעודת SSL שמתחדשת, Firewall ברמת השרת. על זה בפסקה הבאה.
- איש קשר אחד לכל מקרה. כשמשהו קורה, יש מספר אחד שמתקשרים אליו, ומישהו שעונה באותו יום.
מי שרוצה את הגרסה המפורטת, עם משימות לשבוע, לחודש ולרבעון, ימצא אותה בצ'קליסט תחזוקת אתר וורדפרס שפרסמתי בנפרד.
לא רק תוספים: השרת מזניחים אפילו יותר
ההודעה שפתחה את המאמר הסתיימה במשפט חשוב: "אגב, אותו דבר גם בדפדפנים ובמערכות הפעלה". וזה נכון גם לשרת שהאתר שלכם יושב עליו. אני רואה הרבה אתרים שהתוספים בהם מעודכנים, אבל הם רצים על PHP 7.4 שהפסיק לקבל עדכוני אבטחה כבר בסוף 2022, על חבילת אחסון שיתופי שאף אחד לא יודע מי מנהל, בלי Firewall ובלי שום הגנה מפני ניסיונות התחברות חוזרים.
השרת הוא הקומה שמתחת לאתר. אם היא רעועה, לא משנה כמה האתר עצמו מעודכן. לכן חלק מהאחריות על האתר הוא לדעת גם: באיזו גרסת PHP האתר רץ (היום המינימום הסביר הוא 8.2), האם יש גיבויים אוטומטיים ברמת השרת, האם יש חומת אש, והאם מישהו מעדכן את מערכת ההפעלה של השרת. אם אין לכם תשובה לאחת מהשאלות האלה, כדאי לקרוא את המדריך לבחירת שרת אחסון לאתר וורדפרס. את האתרים שאני מתחזק אני מארח על Devim, בדיוק בגלל שהגיבויים, ה-Firewall ועדכוני השרת מטופלים שם ברמת התשתית, ולא נשארים "למישהו".
בדיקה עצמית: האם האתר שלכם מוזנח?
לא צריך מומחה בשביל לדעת איפה אתם עומדים. היכנסו ללוח הבקרה של האתר ועברו על השאלות האלה. על כל "לא" או "לא יודע" סמנו נקודה:
- יש לכם פחות מחמישה עדכונים ממתינים בלוח הבקרה כרגע?
- אתם יודעים מתי בפעם האחרונה מישהו עדכן את האתר?
- יש גיבוי מהשבוע האחרון, ואתם יודעים איפה הוא שמור ואיך משחזרים ממנו?
- כל משתמשי האדמין באתר הם אנשים שעובדים איתכם היום?
- גרסת PHP בשרת היא 8.1 ומעלה? (רואים את זה תחת כלים, בריאות האתר)
- כל הרישיונות של התוספים בתשלום בתוקף?
- אם האתר ייפול עכשיו, מישהו יקבל הודעה על זה תוך שעה?
- יש אדם אחד עם שם שאפשר להגיד עליו "הוא אחראי על האתר"?
שלוש דרכים לסגור את הפינה הזאת
לעשות את זה בעצמכם
מתאים למי שמרגיש בנוח בלוח הבקרה של וורדפרס ומוכן להקדיש לזה שעה קבועה בחודש, בלי לדלג. זה אפשרי לגמרי, בתנאי שעובדים לפי שיטה: גיבוי לפני, עדכון בקבוצות קטנות, בדיקה אחרי. היתרון הוא שליטה מלאה ואפס עלות חודשית. החיסרון הוא שכשהעסק עמוס, התחזוקה היא הדבר הראשון שנדחה, ואתר שמעדכנים "כשיש זמן" הוא בדיוק האתר שתואר למעלה.
להטיל את זה על עובד בעסק
עובד שכבר מנהל תוכן באתר יכול לקבל גם את האחריות על התחזוקה, עם צ'קליסט ברור ושעה חסומה ביומן. זה עובד טוב בעסקים בינוניים, בתנאי שיש גם למי לפנות כשמשהו משתבש. הסכנה היא שהעובד יודע להעלות פוסט, אבל לא יודע מה לעשות כשאחרי עדכון מופיע "שגיאה קריטית באתר". וכשהעובד עוזב, האחריות עוזבת איתו, ואף אחד לא זוכר להעביר אותה הלאה.
להעביר את זה למישהו שזו העבודה שלו
תחזוקה חודשית אצל בונה אתרים או סוכנות: עדכונים, גיבויים, ניטור, רישיונות ובדיקות תקינות, במחיר חודשי קבוע. היתרון הוא שהאחריות לא תלויה באף אחד בתוך העסק, ושמי שמטפל באתר שלכם מטפל גם בעשרות אתרים אחרים ורואה בעיות לפני שהן מגיעות אליכם. החיסרון הוא עלות חודשית, שכדאי להשוות לעלות של ניקוי פריצה אחת.
ההמלצה שלי: לעסק שהאתר הוא ערוץ הכנסה או ערוץ לידים משמעותי עבורו, האפשרות השלישית היא כמעט תמיד הזולה ביותר לאורך זמן. לא בגלל שאי אפשר לעשות את זה לבד, אלא בגלל שהערך האמיתי הוא לא העדכון עצמו. הערך הוא שיש מישהו שזה התפקיד שלו, שלא שוכח, שלא דוחה, ושעונה כשמשהו קורה. אתר קטן של עסק עם טופס יצירת קשר ובלי חנות יכול בהחלט להסתדר עם אפשרות 1 או 2, כל עוד יש שם ברור ליד המשימה.
מה כוללת תחזוקה שוטפת אצלי
אני מתחזק אתרי וורדפרס של לקוחות בישראל ובעולם, רובם באלמנטור ובווקומרס. התחזוקה החודשית כוללת עדכון מסודר של ליבת וורדפרס, התבנית והתוספים, גיבויים אוטומטיים עם שחזור באותו יום במקרה של תקלה, בדיקות תקינות אחרי כל עדכון, ניטור, רישיונות של אלמנטור פרו ו-WP Rocket, ומספר אחד שעונה. מי שרוצה גם שינויי תוכן, העלאת מוצרים ועזרה טכנית שוטפת, יש גם חבילת ניהול אתר. הכל מפורט, כולל מחירים, בעמוד תחזוקת אתר וורדפרס.
ואם יש לכם אתר וורדפרס נפרץ, או שאתם חושדים שכן, אל תחכו עם זה. ככל שעובר זמן, הנזק ל-SEO ולמוניטין מצטבר, וההסרה של אזהרות גוגל לוקחת יותר זמן. שלחו לי הודעה, נבדוק ביחד מה המצב.
שאלות נפוצות על אתר וורדפרס נפרץ
איך יודעים שאתר וורדפרס נפרץ?
הסימנים הנפוצים: גוגל או הדפדפן מציגים אזהרה על האתר, גולשים מדווחים שהאתר מפנה אותם לאתר אחר, מופיעים בתוצאות החיפוש דפים שלא יצרתם (בדקו עם site:הדומיין-שלכם בגוגל), משתמש אדמין חדש שלא אתם יצרתם, קבצים שהשתנו לאחרונה בתיקיות wp-content או wp-includes, או מיילים מהאתר שנכנסים לספאם. תוסף אבטחה עם סריקת קבצים מזהה את רוב המקרים האלה. אם זיהיתם אחד מהם, אל תמחקו כלום בעצמכם לפני גיבוי, ופנו למי שמטפל באתר.
כל כמה זמן צריך לעדכן אתר וורדפרס כדי שלא ייפרץ?
פעם בחודש במועד קבוע הוא המינימום לאתר עסקי. עדכוני אבטחה קריטיים (כאלה שמפורסמים עם אזהרה מפורשת) מעדכנים בתוך יום או יומיים מהפרסום, לא מחכים למועד החודשי. באתרי ווקומרס פעילים אני מעדיף כל שבועיים.
האתר שלי קטן ולא מעניין אף אחד. גם הוא בסיכון?
כן, ובדיוק מאותה סיבה. הרובוטים לא מחפשים אתרים מעניינים. הם מחפשים גרסאות פגיעות. אתר קטן ומוזנח הוא יעד נוח יותר מאתר גדול ומתוחזק, כי אף אחד לא ישים לב לפריצה במשך חודשים. אתרים קטנים משמשים הרבה פעמים כבסיס לשליחת ספאם ולאירוח דפי פישינג, בלי שהבעלים יודע.
יש לי תוסף אבטחה מותקן. זה לא מספיק?
תוסף אבטחה טוב (Wordfence, Solid Security וכדומה) הוא שכבה חשובה, אבל הוא לא מחליף עדכונים. תוסף אבטחה חוסם ניסיונות התחברות ומזהה קבצים חשודים, אבל אם יש פרצה בתוסף אחר שמאפשרת לכל אחד להריץ קוד, התוסף לא תמיד יתפוס את זה. עדכון סוגר את החור. תוסף אבטחה שומר על הדלת. צריך את שניהם.
אפשר פשוט להדליק עדכונים אוטומטיים ולשכוח מזה?
חלקית. עדכוני אבטחה קטנים של ליבת וורדפרס מומלץ להשאיר אוטומטיים. תוספים קטנים ופשוטים אפשר. אבל תוספים קריטיים כמו אלמנטור, ווקומרס, תוספי תשלום ותבנית עדיף לעדכן ידנית עם גיבוי לפני ובדיקה אחרי, כי עדכון אוטומטי שנכשל באמצע הלילה משאיר אתר שבור עד שמישהו שם לב. ובכל מקרה, עדכונים אוטומטיים לא בודקים שהאתר עדיין עובד אחרי העדכון. מישהו צריך לעשות את זה.
אתר וורדפרס נפרץ: מה עושים עכשיו?
קודם כל לא מוחקים כלום. מבקשים מחברת האחסון גיבוי מלפני הפריצה, משנים את כל הסיסמאות (וורדפרס, FTP, מסד נתונים, לוח הבקרה של האחסון), מעדכנים את כל התוספים והתבנית, סורקים את הקבצים עם תוסף אבטחה, מוחקים משתמשים לא מוכרים, ואז מבקשים מגוגל בדיקה מחדש ב-Search Console. אם זה נשמע הרבה, זה כי זה הרבה. בדיוק בגלל זה תחזוקה שוטפת זולה יותר.
האתר שלי לא נפרץ עד היום. למה שיקרה דווקא עכשיו?
כי המשחק השתנה. מה שהיה סביר ב-2022, כשפרצות התגלו לאט ונוצלו לאט, הוא כבר לא סביר ב-2026. כמות הפרצות גדלה, הזמן מפרסום לניצול התקצר, והסריקות הפכו אוטומטיות ומסיביות. אתר שלא עודכן שנה ולא נפרץ זה לא הוכחה שהוא בטוח. זה אומר שעוד לא הגיע תורו.
// רוצים שיהיה מישהו אחראי על האתר
תשלחו לי הודעה בוואטסאפ, ונבדוק ביחד מה מצב האתר שלכם.
בלי התחייבות: אני מסתכל על האתר, אומר לכם מה מצב העדכונים, השרת והגיבויים, ומה הייתי מתקן קודם. אם תרצו שאקח על עצמי את התחזוקה השוטפת, כל הפרטים והמחירים בעמוד תחזוקת אתר וורדפרס.